Faktúry z vášho e-shopu končia zákazníkom v spame a niekto rozosiela podvodné e-maily, ktoré vyzerajú, akoby prišli z vašej domény. Oba problémy rieši trojica DNS záznamov: SPF, DKIM a DMARC. Od februára 2024 ich navyše vyžaduje Gmail.
Tri kontroly prichádzajúcej pošty
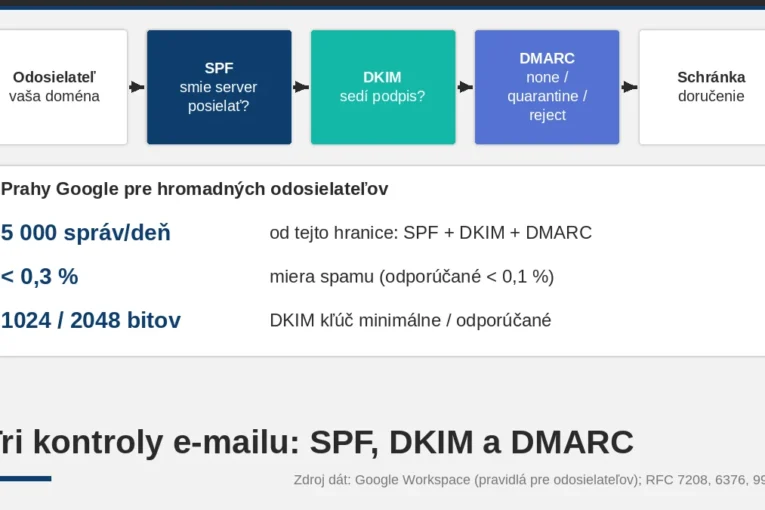
- SPF (RFC 7208) – TXT záznam so zoznamom serverov, ktoré smú posielať poštu za vašu doménu. Prijímajúci server porovná IP adresu odosielateľa so zoznamom.
- DKIM (RFC 6376) – odosielajúci server pridá do správy digitálny podpis. Verejný kľúč na jeho overenie je v DNS. Overený podpis dokazuje, že ho vytvoril niekto s kľúčom domény uvedenej v podpise a že podpísané časti správy sa cestou nezmenili. Kto správu fyzicky odoslal, sám osebe nedokazuje.
- DMARC (RFC 9989 z mája 2026, ktoré nahradilo staršie RFC 7489) – určuje, čo má prijímajúci server urobiť so správou, ktorá neprejde SPF ani DKIM. Na úspech musí doména overená cez SPF alebo DKIM zodpovedať doméne v hlavičke From, ktorú vidí príjemca.
DMARC má tri politiky: p=none (len sledovať), p=quarantine (podozrivé správy do karantény, typicky do spamu) a p=reject (odmietnuť).
Čo vyžaduje Gmail
Podľa pravidiel Google pre odosielateľov musia od 1. februára 2024 všetci, ktorí posielajú do osobných účtov Gmail, mať nastavené SPF alebo DKIM, platné DNS záznamy vrátane reverzného PTR (viac nižšie), šifrované spojenie TLS a mieru nahlásenia ako spam v Postmaster Tools pod 0,3 %. Kto posiela viac ako 5 000 správ denne, potrebuje SPF aj DKIM aj DMARC (politika môže byť none), zhodu domény pre DMARC a pri marketingových e-mailoch odhlásenie jedným klikom. DKIM kľúč musí mať aspoň 1024 bitov, Google odporúča 2048.
Prax: vzorové záznamy pre example.sk
example.sk.                    TXT  "v=spf1 include:_spf.example.net -all"
sel1._domainkey.example.sk.    TXT  "v=DKIM1; k=rsa; p=MIIBIjANBg..."
_dmarc.example.sk. TXT "v=DMARC1; p=none; rua=mailto:[email protected]"- SPF povoľuje servery poskytovateľa example.net a
-allhovorí, že ostatné servery povolené nie sú. - DKIM kľúč vygeneruje váš e-mailový poskytovateľ; sel1 je selektor, ktorý určí poskytovateľ.
- DMARC začína politikou
nonea posiela súhrnné reporty na uvedenú adresu.
E-shop s dvoma odosielateľmi: oprava v štyroch krokoch
E-shop posiela bežnú poštu cez hosting (servery hosting.example) a newslettery cez externú službu (mailer.example). Zákazníci hlásia, že newslettery padajú do spamu.
- Kontrola SPF: záznam obsahuje len
include:hosting.example. Mailer v ňom chýba, preto SPF pri newsletteri zlyhá. - Oprava: jeden SPF záznam s oboma odosielateľmi:
v=spf1 include:hosting.example include:mailer.example -all. - V mailer službe zapnúť DKIM pre vlastnú doménu, aby podpis niesol example.sk, nie doménu služby. Inak neprejde zhoda domény pre DMARC.
- Pridať DMARC s
p=none, niekoľko týždňov čítať reporty a až potom prejsť naquarantine.
Kde výsledky kontrol uvidíte
- V DNS nastaveniach domény, keď zakladáte firemný e-mail alebo newsletter.
- V chybovej hláške Gmailu 5.7.26 pri neoverených správach.
- V hlavičkách prijatej správy (v Gmaile „Zobraziť originál“) s výsledkami SPF, DKIM a DMARC.
Najčastejšie chyby v nastavení
- Dva SPF záznamy na jednej doméne namiesto jedného spojeného.
- Príliš veľa vnorení. RFC 7208 obmedzuje počet mechanizmov, ktoré vyvolávajú DNS dopyty (include, a, mx…), na 10. Pri prekročení SPF zlyhá.
- Okamžité
p=rejectbez sledovania reportov – zablokujete aj vlastné legitímne služby, na ktoré ste zabudli. - DKIM podpísaný doménou poskytovateľa, nie vašou, takže DMARC zhoda neprejde.
Otázky na kontrolu
- Firma posiela 2 000 e-mailov denne do Gmailu. Čo musí mať minimálne? (Riešenie: SPF alebo DKIM, PTR, TLS, spam rate pod 0,3 %.)
- Ktorá DMARC politika len zbiera údaje a nič neblokuje? (Riešenie: p=none.)
- Kde v DNS hľadá prijímajúci server DMARC záznam domény example.sk? (Riešenie: TXT záznam _dmarc.example.sk.)
Reverzný záznam a zdieľané IP adresy
Ako má vyzerať spomínaný reverzný záznam PTR: verejná IP adresa odosielajúceho servera musí mať PTR záznam s názvom servera a ten istý názov musí mať záznam A alebo AAAA, ktorý ukazuje späť na tú istú IP adresu. Ak posielate cez hosting alebo e-mailovú službu, toto nastavenie je na poskytovateľovi.
Pozor aj na zdieľané IP adresy. Keď z jednej adresy posiela viac zákazníkov, správanie každého ovplyvňuje povesť všetkých. Google odporúča kontrolovať, či adresa nie je na zoznamoch blokovaných adries, a sledovať jej povesť v nástroji Postmaster Tools. Mieru nahlásení ako spam odporúča držať pod 0,1 % a nikdy nedosiahnuť 0,3 %.
Čo ešte DMARC prináša
DMARC chráni aj pred podvodníkmi, ktorí by sa vydávali za vašu doménu – ako pri phishingových kampaniach, o ktorých píšeme v článku o zásahu Microsoftu proti phishingovému trhu . Základy záznamov TXT a MX nájdete v článku DNS záznamy A, AAAA, CNAME, MX a TXT .