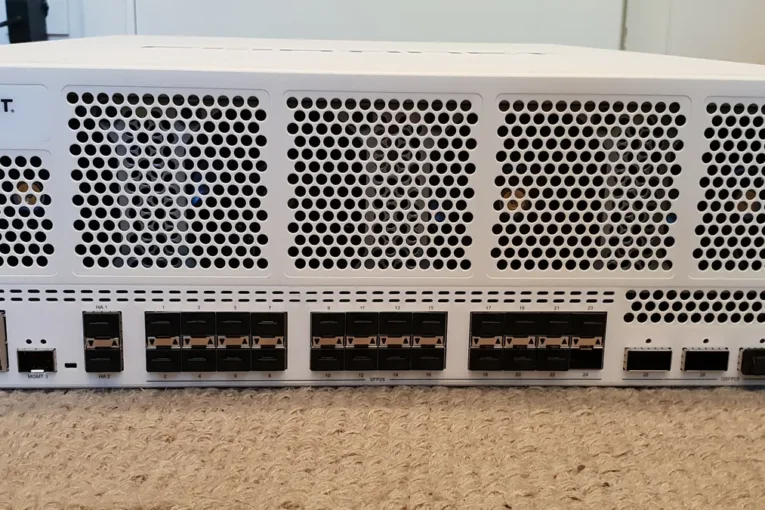
FBI a americká Secret Service 6. októbra 2026 vydali spoločné varovanie pred kampaňou FortiBleed. Mieri na firewally FortiGate a SSL VPN brány od Fortinetu, ktoré sú dostupné z internetu. Tieto zariadenia sú bežné aj v slovenských a českých firmách.
Rozsah
Podľa varovania bolo napadnutých vyše 86 000 zariadení v 194 krajinách. Údaj pochádza od firmy SOCRadar, ktorá overila 86 644 kompromitovaných zariadení. Kampaň podľa The Record beží už mesiace. CISA a britské úrady pred ňou varovali už pred tromi mesiacmi.
Ako útok prebieha
Útočníci skenovali internet, hľadali dostupné portály SSL VPN a skúšali uniknuté alebo opakovane používané heslá metódami credential stuffing a password spraying. Podľa FBI tak získavajú a lámu autentifikačné údaje vo veľkom. Overené prístupy triedili podľa obratu obete a štruktúry jej siete. V zariadení si potom vytvorili vlastné účty, aby si prístup udržali.
Úrady upozorňujú, že útočníci často vypnú účty alebo zmenia heslá a legitímni správcovia sa do vlastného firewallu nedostanú. Vtedy nestačí bežná záplata ani zmena hesla. Prístup útočníci využívali sami alebo ho predávali sprostredkovatelia ransomvérovým skupinám napojeným na INC/Lynx a Payload, ako uvádza The Record s odvolaním na varovanie FBI a Secret Service.
Zaujímavosťou je, ako sa o kampani vie: útočníci omylom vystavili na internet vlastný server. Úrady tak získali nástroje a dáta, ktoré podľa nich ukazujú celý postup od výberu obetí až po rozširovanie prístupu v sieti.
Čo odporúča FBI
- Vypnúť správu zariadenia z internetu alebo ju aspoň obmedziť.
- Ukončiť všetky administrátorské a VPN relácie a zmeniť heslá.
- Zaviesť viacfaktorové overenie odolné voči phishingu.
- Prejsť všetky účty vo Fortinete, logy a API kľúče, či tam nie je niečo navyše.
Náš postreh
SOCRadar už v júli zverejnil štúdiu, podľa ktorej sa na kampani podieľalo vyše 20 spolupracovníkov skupín INC a Lynx s rozdelenými úlohami. Skenovali tisíce portálov FortiGate vo vyše 150 krajinách a najmenej 12 organizácií zašifrovali ransomvérom.
FortiBleed nestojí na jednej novej chybe, ale na starých heslách a správe dostupnej z internetu. To je dobrá aj zlá správa: obrana nevyžaduje čakanie na záplatu, no vyžaduje poriadok. Ak máte Fortinet a správu z internetu, neodkladajte kontrolu. Rovnaký problém so zariadeniami vystavenými na internet ukázal aj útok na chladiace pulty vo Francúzsku. A prečo je dôležité záplatovať včas, ukazuje rekordný októbrový Patch Tuesday.
Zdroje
- IC3/FBI: FortiBleed Operations Continue Targeting Exposed Systems (PDF)
- The Record: FBI, Secret Service add to warnings of FortiBleed
- CSO Online: FortiBleed attackers can lock organizations out
Foto: Premeditated, Wikimedia Commons, CC BY-SA 4.0