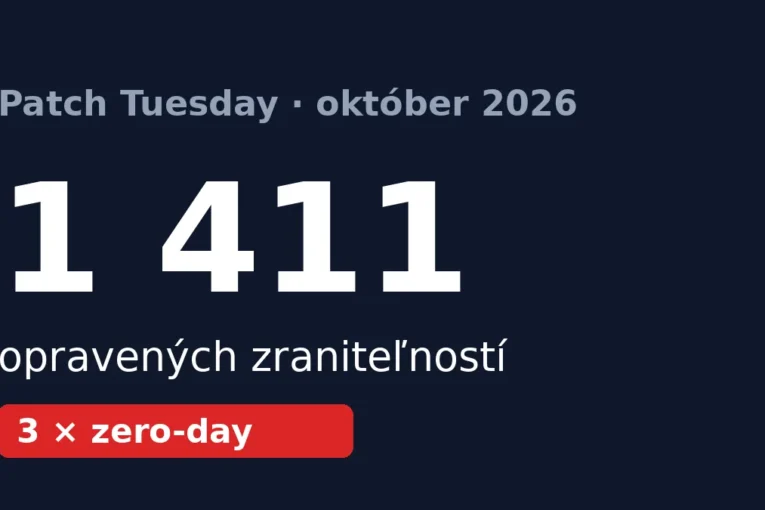
Októbrový Patch Tuesday 2026 je najväčší v histórii Patch Tuesday. Microsoft 13. októbra vydal opravy približne 1 400 zraniteľností: BleepingComputer napočítal 1 411, Zero Day Initiative (ZDI) 1 415. Prvýkrát tak prekročil hranicu tisíc opráv. Podľa Dustina Childsa zo ZDI je to viac, než Microsoft kedysi opravil za celý rok. Pre porovnanie, v roku 2023 to bolo 914 chýb.
Tri zero-day chyby
- CVE-2026-96951 – obídenie bezpečnostnej funkcie vo Windows Shell, ktoré dovoľuje obísť ochranu Mark of the Web. Ako jediná sa už aktívne zneužíva, preto má prednosť.
- CVE-2026-108398 – obídenie bezpečnosti v .NET Framework, ktoré môže obísť Windows Defender Application Control. Bola verejne známa, no podľa ZDI sa nezneužíva.
- CVE-2026-92707 – odopretie služby v knižnici MessagePack-CSharp, ktorú vydala tretia strana.
Čo ďalej stojí za pozornosť
Childs zo ZDI zvýrazňuje kritickú chybu SharePointu CVE-2026-102866, ktorú môže zneužiť aj neprihlásený útočník, a chybu SQL Servera CVE-2026-65674 s hodnotením 8,8. Podľa jeho počítania 59 chýb spĺňa definíciu „wormable“, teda dá sa zneužiť cez sieť bez prihlásenia a bez zásahu používateľa. Patria sem napríklad DHCP Server, Network Policy Server či Remote Desktop Gateway.
Microsoft skúša „rizikové skupiny“
Pri takom počte opráv si správcovia nevystačia s čítaním každého CVE zvlášť. Microsoft preto zaviedol tzv. risk cohorts, ktoré majú pomôcť roztriediť opravy do skupín. Podľa Microsoftu nejde o oficiálne kategórie a nemenia odporúčania k aktualizáciám. Childs zmenu víta a pripomína, že kedysi sa podobne zoskupovali bezpečnostné bulletiny.
Čo urobiť
Doma stačí spustiť Windows Update a reštartovať. Vo firmách najprv nasaďte opravu Windows Shell, potom chyby dostupné cez sieť bez prihlásenia a serverové produkty vystavené na internet, až potom zvyšok. Childs odporúča triediť podľa zneužiteľnosti, nie podľa počtu.
Medzi „wormable“ chybami sú aj komponenty, ktoré bežia na mnohých firemných serveroch: QUIC, Schannel, DNS Server, Media Foundation či Microsoft XML. Pri chybe Exchange Servera CVE-2026-70571 však Microsoft podľa ZDI uvádza, že jej zneužitie vyžaduje hlbokú znalosť cieľového prostredia a nemusí uspieť.
Rekordné čísla zároveň neznamenajú, že je Windows menej bezpečný než predtým. Childs pripomína, že AI zrýchľuje najmä hľadanie chýb, takže sa ich viac opravuje skôr, než ich niekto zneužije.
V rovnakom týždni vyšla aj veľká bezpečnostná aktualizácia Chrome 155. Prečo je rýchle záplatovanie dôležité, ukazuje aj kampaň FortiBleed proti firewallom Fortinet.