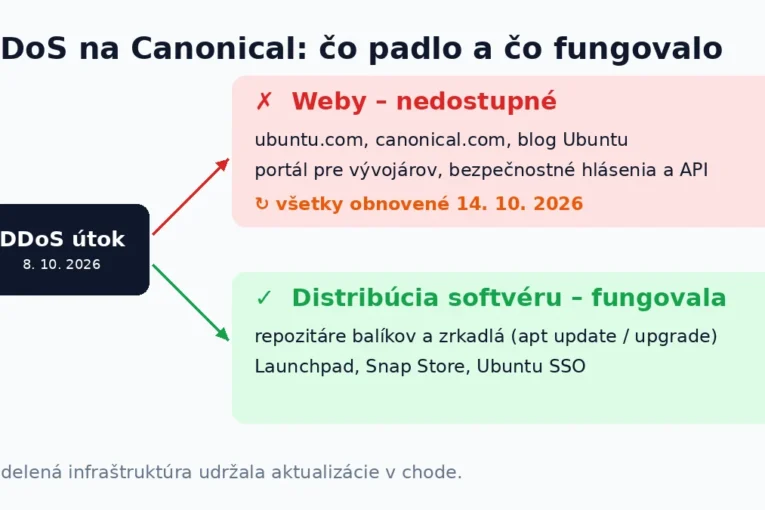
Kto 8. októbra 2026 hľadal na ubuntu.com návod alebo bezpečnostné hlásenie, narazil na nefunkčný web. Canonical, firma za distribúciou Ubuntu, v ten deň na svojom fóre potvrdil dlhotrvajúci DDoS útok na svoje weby. SecurityWeek pripomína, že je to už druhý takýto útok v tomto roku.
Priebeh výpadku
Útok zasiahol ubuntu.com, canonical.com, blog Ubuntu, portál pre vývojárov, stránky a API bezpečnostných hlásení a ďalšie firemné weby. Na druhý deň Canonical napísal, že väčšina služieb je opäť dostupná, no obnova prebiehala postupne a niektoré služby boli občas nedostupné. Všetky weby firma označila za obnovené 14. októbra. Kto za útokom stojí, Canonical neuviedol.
Čo fungovalo
Pre správcov serverov je podstatné, že Launchpad, Snap Store, repozitáre balíkov, zrkadlá aj prihlasovanie Ubuntu SSO zostali podľa OMG! Ubuntu dostupné. Príkazy apt update a apt upgrade teda fungovali a systémy dostávali aktualizácie aj počas útoku.
Čo sa z toho dá naučiť
Útok ukázal, prečo sa oplatí oddeliť kritickú infraštruktúru od prezentačného webu. Zatiaľ čo marketingové stránky boli dni v problémoch, distribúcia softvéru bežala na samostatnej infraštruktúre a v zrkadlách po celom svete. Rovnaký princíp platí aj pre menšie firmy: ak e-shop a firemný web bežia na tom istom serveri, útok na jeden zhodí aj druhý.
Druhou lekciou je závislosť od jedného zdroja informácií. Ak vaše nástroje sťahujú bezpečnostné hlásenia automaticky z API Canonicalu, počas výpadku nedostali nič. Je dobré mať záložný zdroj, napríklad verejnú databázu CVE alebo zoznamy hlásení bezpečnostných tímov distribúcií.
Ako sa brániť DDoS
Užitočná je aj samostatná stavová stránka. Canonical počas útoku odkazoval na svoj status page, ktorý bežal mimo napadnutých webov. Aj malá firma si môže zriadiť jednoduchú stavovú stránku u externej služby a informovať zákazníkov, aj keď hlavný web nefunguje.
Pre bežných používateľov Ubuntu výpadok znamenal najmä nepohodlie pri hľadaní dokumentácie. Na bezpečnosť ich systémov nemal vplyv, pretože aktualizácie prichádzali z iných serverov.
Pre bežný web je najúčinnejšou obranou služba typu CDN alebo ochranný proxy server, ktorý veľkú časť škodlivej prevádzky odfiltruje skôr, než dorazí na server. Netreba zabúdať ani na DNS, bez ktorého sa k webu nikto nedostane. Ako funguje, vysvetľujeme v článku Ako funguje DNS. O inom type útoku na sieťovú infraštruktúru píšeme v článku o kampani FortiBleed.