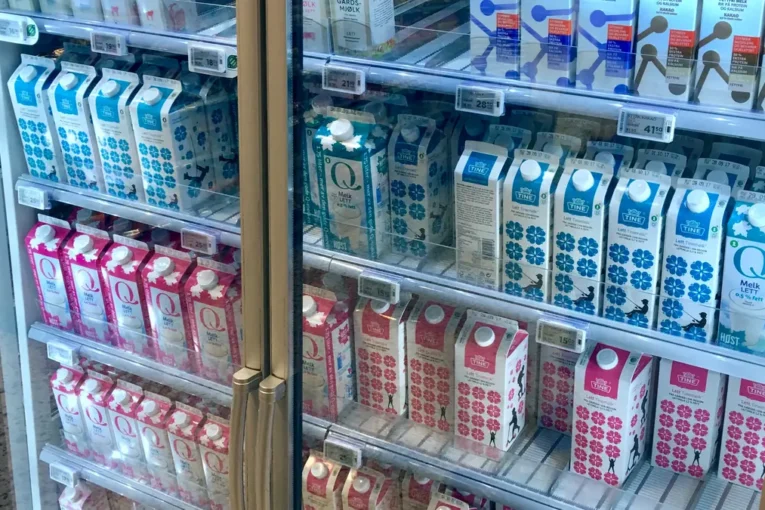
Vo Francúzsku sa vyšetruje útok, ktorý namiesto dát zasiahol potraviny. Útočníci sa dostali k ovládačom chladiacich zariadení v supermarketoch a na diaľku im menili nastavenia. Podľa BFMTV, na ktorú sa odvoláva CNN, išlo asi o 700 predajní.
Čo sa stalo
Útočníci spustili v chladiacich pultoch odmrazovacie cykly a odstránili limity, ktoré bránia rastu teploty. Podľa analytickej firmy UK Cyber Defence, ktorú cituje CNN, vitríny v noci z pondelka dosiahli až 50 °C asi na šesť hodín a niektoré začali horieť. Zamestnanci ráno našli kaluže vody a pokazený tovar.
CNN uvádza aj rozsah u jednotlivých reťazcov: zasiahnutých bolo do 80 predajní Carrefour, 5 % zo 490 obchodov Monoprix, 150 obchodov skupiny Les Mousquetaires a asi 80 predajní Coopérative U. Francúzsky minister hospodárstva Roland Lescure útok označil za „budíček pre všetkých“. Prípad vyšetruje parížska prokuratúra a francúzska agentúra pre kybernetickú bezpečnosť ANSSI. K útoku sa nikto neprihlásil.
Ako sa útočníci dostali dnu
ANSSI identifikovala napadnuté ovládače troch výrobcov: Danfoss, Copeland a Dixell. Copeland, ktorý vlastní Dixell, priznal zraniteľnosť v starej, už nepodporovanej generácii ovládačov. Danfoss uviedol, že mnohé zasiahnuté zariadenia už nedostávajú aktualizácie alebo bežia na zastaranom softvéri. Podľa výskumníka Félixa Aimého zo Sekoie bolo pred útokom vo Francúzsku z internetu dostupných vyše 1 700 inštalácií dotknutého softvéru Danfoss. Na slabinu v ovládači Danfoss AK-SM 800A upozornila firma Claroty už v auguste.
Čo radia výrobcovia
- Dixell odporúča aktualizovať softvér XWEB vo verzii 1.12.1 alebo staršej.
- Zmeniť prednastavené heslá.
- Na vzdialený prístup používať VPN, nie priamo dostupné rozhranie na internete.
Týka sa to aj nás?
Bezpečnostný analytik Ken Munro z Pen Test Partners pre CNN povedal, že neexistoval žiadny obchodný dôvod, aby boli ovládače chladenia dostupné z verejného internetu. Vedeniu firiem odporúča pýtať sa dodávateľov, kto správu chladenia outsourcoval a kto mal zmluvne na starosti jej bezpečnosť. Eurokomisár pre poľnohospodárstvo Christophe Hansen na X napísal, že zneužívanie potravín ako zbrane sa stalo realitou.
Aimé pre Reuters uviedol, že útok zasiahol aj Španielsko, Portugalsko, Poľsko, Nemecko a Belgicko. Rovnaké ovládače sa predávajú v celej Európe. Ak prevádzkujete obchod, reštauráciu či sklad s chladením pripojeným na internet, overte si u servisnej firmy, či rozhranie nie je verejne dostupné. O podobnom probléme so zariadeniami vystavenými na internet píšeme v článku o firewalloch Fortinet. Prehľad týždňa nájdete v rubrike Týždeň na webe.
Zdroje
- CNN: Thousands of refrigerators were hacked across France
- AP News: Cyberattacks hit European supermarket chains
- CNA: Copeland, Dixell refrigeration systems also hacked
- CSO Online: Unplug your smart fridges
Foto: Wolfmann, Wikimedia Commons, CC BY-SA 4.0