Microsoft 14. októbra 2026 oznámil zásah proti čínsky hovoriacemu ekosystému phishingových nástrojov. Jeho centrom boli služby YAM Store, CoGUI a Iron Man, ktoré si podvodníci kupovali ako hotovú službu. Microsoft túto skupinu sleduje pod označením Storm-2990.
Rozsah
- Od začiatku roka cez tieto nástroje odišlo viac než miliarda phishingových e-mailov a SMS.
- Terčom bolo vyše 75 000 organizácií na celom svete. Viac ako tri štvrtiny správ mierili na zákazníkov Microsoftu.
- Microsoft a Health-ISAC na základe príkazu amerického federálneho súdu zabavili a presmerovali domény, zablokovali vyše 20 000 účtov napojených na YAM Store a vyše 100 000 domén, ktoré sa vydávali za iné značky.
Ako to celé fungovalo
Vyšetrovanie začalo v roku 2025 podvodmi zameranými na Japonsko a Microsoft na ňom spolupracoval s japonskými úradmi. Podľa CyberScoop sa kity používali najmä proti zdravotníctvu, finančným službám, logistike a IT v USA a Japonsku. Útočníci kradli prihlasovacie a platobné údaje a zneužívali aj prihlasovanie kódom zariadenia (device code), aby získali prístupové tokeny. Ukradnuté karty potom používali na nákup drahého tovaru.
Firma Resecurity, ktorá na vyšetrovaní spolupracovala, sa dostala do infraštruktúry služby Iron Man. Našla tam 2 360 šablón falošných stránok bánk, obchodov, zdravotníckych zariadení, dopravcov, polície a úradov v 130 krajinách. Na zásahu sa podieľali aj Cloudflare, Oracle, Proofpoint a TRM Labs.
Prečo je to dôležité
Steven Masada z Microsoft Digital Crimes Unit to opisuje tak, že podvodná správa je len viditeľný koniec oveľa väčšej nadnárodnej operácie. Phishing dnes nerobí jeden hacker, ale reťazec služieb: niekto predáva šablóny, niekto domény, niekto rozosielanie SMS. Zásah proti dodávateľom je preto účinnejší než blokovanie jednotlivých podvodov, aj keď celý trh nezničí.
Čo z toho pre bežného človeka
Zásah tiež ukazuje, že veľké technologické firmy čoraz častejšie používajú súdy ako nástroj boja proti kybernetickej kriminalite.
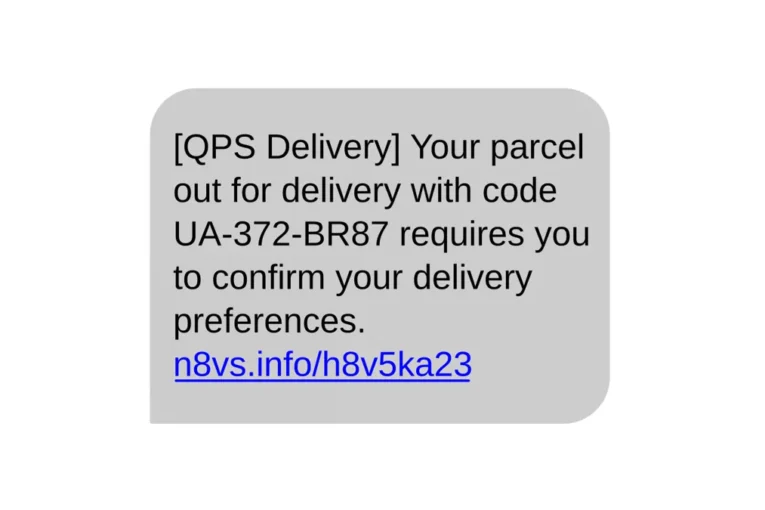
Správy o nedoručenom balíku, nezaplatenom mýte či daňovom nedoplatku poznáme aj u nás. Odkaz zo SMS neotvárajte a k banke či úradu sa prihlasujte iba cez aplikáciu alebo ručne napísanú adresu. Ak vás niekto žiada o zadanie kódu na stránke microsoft.com/devicelogin, a vy ste nič také nespúšťali, ide takmer iste o podvod. Čo sa deje s ukradnutými údajmi, ukazuje únik z dánskeho registra obyvateľov. O kradnutí prístupov k firemným firewallom píšeme v článku o kampani FortiBleed.
Zdroje
- CyberScoop: Microsoft and partners disrupt vast Chinese-language phishing kit ecosystem
- Microsoft On the Issues: Disrupting the service economy behind transnational cybercrime
- Microsoft Security Blog: The hidden network
- Proofpoint: Disruption targets major Chinese-language phishing kits
Ilustrácia: Belbury, Wikimedia Commons, CC0