Heslo s veľkým písmenom, číslicou a výkričníkom na konci, ktoré treba každé tri mesiace meniť. Tak vyzerali pravidlá vo firmách aj na weboch celé roky. Súčasné odporúčania ich obracajú: rozhoduje dĺžka, jedinečnosť a druhý faktor. Čísla nižšie ukazujú, prečo to tak je.
Pravidlo: dĺžka a jedinečnosť pred zložitosťou
Americký inštitút NIST v auguste 2025 vydal novú verziu smernice SP 800-63B. Pre heslá, ktoré sú jediným spôsobom prihlásenia, vyžaduje minimálne 15 znakov. Ak heslo slúži len ako jeden z dvoch faktorov, stačí 8 znakov. Služby by mali povoliť aspoň 64 znakov, medzery aj znaky Unicode.
Smernica zároveň výslovne zakazuje dve obľúbené praktiky: služby nesmú vyžadovať kombináciu typov znakov (napríklad „aspoň jedno veľké písmeno a jeden symbol“) a nesmú nútiť ľudí meniť heslo pravidelne. Zmenu majú vynútiť len vtedy, keď je dôkaz, že heslo uniklo. Namiesto toho majú nové heslo porovnať so zoznamom bežných, očakávaných a uniknutých hesiel a povoliť správcov hesiel a automatické vypĺňanie (vkladanie zo schránky NIST odporúča povoliť).
Dôvod je praktický: keď ľudia musia spĺňať zložité pravidlá, volia predvídateľné vzory (Leto2026!) a pri vynútenej zmene len zvýšia číslo na konci. Útočníci tieto vzory poznajú.
Čo radia slovenské úrady
Národný bezpečnostný úrad cez SK-CERT odporúča urobiť heslom vetu s dĺžkou najmenej 12 znakov, pre každý účet použiť iné heslo a heslá si viesť bezpečne, napríklad v správcovi hesiel; veľké písmená, číslice či špeciálne znaky uvádza ako voliteľné posilnenie. Infografika vládneho CSIRT z marca 2024 odporúča heslá s 12 až 16 znakmi, jedinečné heslo pre každý účet, správcu hesiel a dvojfaktorové overenie.
So smernicou NIST sa slovenské rady zhodujú v tom najdôležitejšom: dĺžka, jedinečnosť a správca hesiel. Líšia sa v dvoch bodoch. Infografika CSIRT odporúča kombináciu rôznych typov znakov a pravidelnú zmenu hesiel, najmä pri kritických účtoch, kým NIST pravidlá o skladbe znakov aj pravidelnú zmenu bez dôvodu zakazuje. Ak máte dlhé jedinečné heslo v správcovi hesiel, zmeňte ho určite vtedy, keď je podozrenie na únik.
Riešený príklad: prečo dĺžka vyhráva
Predstavme si heslo zložené len z náhodných malých písmen anglickej abecedy (26 možností na každé miesto).
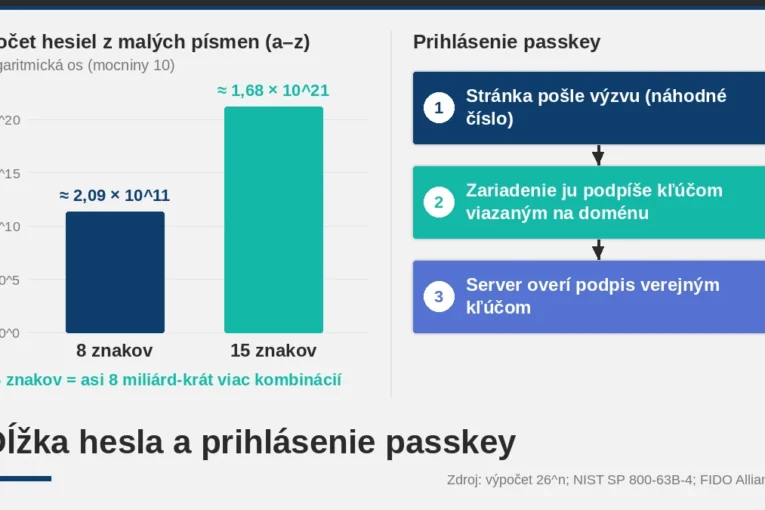
- Pri 8 znakoch existuje 268 = 208 827 064 576 kombinácií, teda asi 2,1 × 10¹¹.
- Pri 15 znakoch je to 2615 ≈ 1,68 × 10²¹ kombinácií.
Sedem znakov navyše teda znásobí počet možností približne osem miliárd ráz (267). Pridanie jedného výkričníka na koniec krátkeho hesla takýto efekt nemá, najmä ak ho tam dáva väčšina ľudí. Výpočet platí len pre náhodné znaky. Veta z piesne alebo meno psa s rokom narodenia je dlhá, ale ľahko uhádnuteľná.
Správca hesiel: jediné heslo, ktoré si treba pamätať
Najväčším rizikom nie je slabé heslo, ale to isté heslo na viacerých weboch. Keď unikne databáza jedného e-shopu, útočníci skúšajú rovnaké meno a heslo všade inde. Služba Have I Been Pwned zhromažďuje heslá z verejne známych únikov, aby ich weby mohli pri registrácii odmietnuť; presne takéto porovnanie s uniknutými heslami NIST vyžaduje.
Správca hesiel (v prehliadači, v telefóne alebo samostatná aplikácia) vygeneruje pre každý web iné dlhé náhodné heslo a sám ho vyplní. Vy si pamätáte len jedno silné hlavné heslo. NIST uvádza, že služby musia automatické vyplnenie zo správcu povoliť, lebo správcovia hesiel preukázateľne vedú k silnejším heslám. Bonus: správca vyplní heslo len na doméne, pre ktorú ho uložil, takže na falošnej stránke s podobnou adresou sa „zasekne“.
Druhý faktor a passkeys
Dvojfaktorové overenie pridáva k heslu niečo, čo máte: kód z aplikácie, SMS alebo bezpečnostný kľúč. NIST však upozorňuje, že kódy, ktoré prepisujete ručne, nie sú odolné voči phishingu: falošná stránka si ich môže vypýtať a hneď použiť. SMS kódy navyše smernica vedie ako „obmedzený“ spôsob overenia.
Odolnosť voči phishingu ponúka kryptografické overenie, ktoré je viazané na doménu. Tak fungujú passkeys postavené na štandardoch FIDO a WebAuthn. Prihlasujete sa rovnako ako odomykáte telefón (odtlačkom, tvárou alebo PIN-om) a zariadenie podpíše výzvu súkromným kľúčom, ktorý patrí len konkrétnemu webu. Na podvodnej doméne sa kľúč jednoducho nepoužije. Servery pritom ukladajú len verejný kľúč, ktorý útočníkovi pri úniku nepomôže.
Kde sa s tým stretnete
- Pri registrácii, keď web odmietne heslo „lebo sa objavilo v úniku“. To je správne správanie, nie chyba.
- V nastaveniach účtu Google, Apple, Microsoft či sociálnych sietí v sekcii zabezpečenia, kde nájdete možnosť vytvoriť passkey.
- Vo firemných systémoch, ktoré stále vyžadujú zmenu hesla každých 90 dní. Podľa NIST ide o zastaraný prístup.
Typické chyby
- Jedno „silné“ heslo všade. Stačí jeden únik a padnú všetky účty.
- Obmieňanie hesla číslom na konci (Heslo1, Heslo2…).
- Bezpečnostné otázky typu „meno prvého zvieraťa“. NIST ich pri tvorbe hesla zakazuje, odpovede sa dajú často vyčítať zo sociálnych sietí.
- Zadanie kódu zo SMS na stránke, na ktorú ste prišli z odkazu v e-maile. Ďalšie príklady phishingu opisujeme v článku o zásahu Microsoftu proti phishingu .
- Žiadne záložné kódy. Keď stratíte telefón, prídete o prístup.
Procvičenie
- Koľkokrát viac kombinácií má náhodné heslo z malých písmen s 12 znakmi oproti 8 znakom? (Riešenie: 264 = 456 976-krát.)
- Web vyžaduje meniť heslo každý mesiac a zakazuje vkladanie zo schránky. Ktoré dve odporúčania NIST porušuje? (Riešenie: zákaz periodickej zmeny bez dôvodu; vkladanie zo schránky NIST odporúča povoliť, aby sa dali pohodlne používať správcovia hesiel.)
- Prečo passkey nepomôže útočníkovi, ktorý vytvoril dokonalú kópiu prihlasovacej stránky na inej doméne? (Riešenie: kľúč je viazaný na pôvodnú doménu, prehliadač ho na inej nepoužije.)
Náš postreh
Ak máte na jeden večer energie len na jednu vec, nastavte si správcu hesiel a zmeňte heslo k e-mailu. E-mail je kľúčom k obnove všetkých ostatných účtov. Ako vyzerajú dôsledky veľkých únikov dát, ukazuje napríklad únik z dánskeho registra obyvateľov .