„Pozrite sa, či má stránka zámok.“ Túto radu počul takmer každý, kto absolvoval školenie o bezpečnosti. Zámok však znamenal niečo iné, než si väčšina ľudí myslela, a Chrome ho preto v roku 2023 z adresného riadku odstránil. HTTPS je dnes samozrejmosť, no jeho ochrana má jasné hranice.
Teória: čo HTTPS zabezpečí
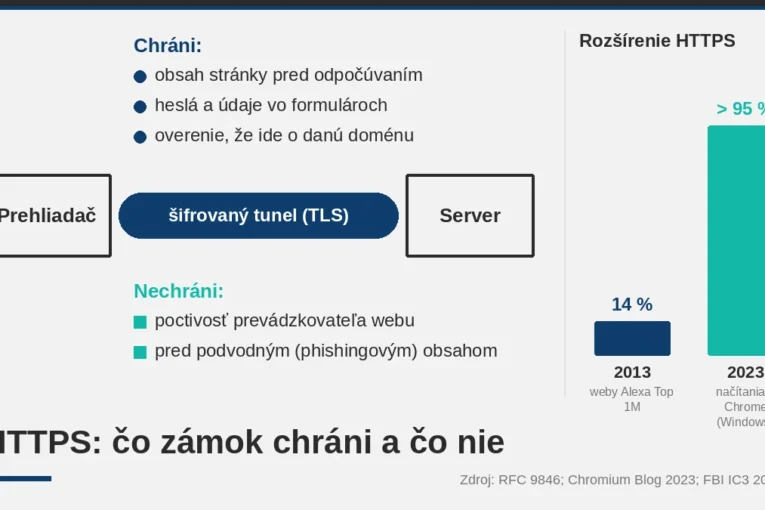
HTTPS je bežný protokol HTTP prenášaný cez šifrovanú vrstvu TLS (aktuálna verzia TLS 1.3 bola opísaná v RFC 8446 z roku 2018 a od júla 2026 v aktualizovanom RFC 9846, ktoré ponecháva číslo verzie aj spätnú kompatibilitu). Prináša tri veci:
- Dôvernosť: obsah stránky, formuláre a heslá nikto po ceste neprečíta, ani poskytovateľ verejnej Wi-Fi.
- Integritu: nikto po ceste nemôže obsah zmeniť, napríklad vložiť reklamu alebo škodlivý skript.
- Overenie domény: certifikát potvrdzuje, že server naozaj patrí k doméne v adresnom riadku. Nepotvrdzuje, kto je za ňou ani či je poctivý.
Certifikát vydáva certifikačná autorita. Napríklad Let’s Encrypt, ktorú prevádzkuje nezisková organizácia ISRG, vydáva certifikáty zadarmo a automaticky; jej predvolené certifikáty zatiaľ platia 90 dní a obnovujú sa skriptom. Od 10. februára 2027 bude predvolená platnosť 64 dní a v roku 2028 má klesnúť na 45 dní, takže automatická obnova je nevyhnutnosť. Práve bezplatné certifikáty pomohli k tomu, že HTTPS je dnes štandard.
Čo HTTPS nezabezpečí
Certifikát pre doménu si môže zadarmo vybaviť ktokoľvek, kto ju ovláda, aj podvodník. Tím Chrome v máji 2023 napísal, že takmer všetky phishingové stránky používajú HTTPS, a teda zobrazovali aj zámok. FBI už v roku 2019 varovala, že útočníci rátajú s dôverou ľudí v „https“ a zámok, a odporučila nedôverovať webu len preto, že ich má.
Podľa výskumu Chrome z roku 2021 presný význam zámku správne chápalo len 11 % účastníkov. Preto Chrome od verzie 117 (september 2023) zámok nahradil neutrálnou ikonou nastavení („tune“). Nezabezpečené HTTP naďalej označuje ako „nezabezpečené“ a od verzie 154, ktorá podľa harmonogramu Chromium vyšla 22. septembra 2026, má predvolene zapnuté nastavenie „Vždy používať zabezpečené pripojenia“: pred prvou návštevou verejného webu bez HTTPS sa používateľa opýta, či chce pokračovať.
Prax: riešené príklady
Príklad 1. Dostanete SMS o nedoručenom balíku s odkazom na https://posta-sk-dorucenie.example. Spojenie je šifrované a certifikát je platný. Čo to znamená? Len to, že komunikujete so serverom domény posta-sk-dorucenie.example, nie so Slovenskou poštou. Rozhoduje doména, nie protokol.
Príklad 2. Prihlasujete sa na Wi-Fi v kaviarni na http:// stránke. Chrome 154 a novší sa vás najprv opýta, či chcete web bez HTTPS otvoriť; potom zobrazí „Nezabezpečené“. Každý v tej istej sieti s vhodným nástrojom môže vidieť, čo odosielate. Heslo tu nezadávajte.
Príklad 3. Prehliadač zobrazí celostránkové varovanie o neplatnom certifikáte na webe vašej banky. Môže ísť o chybu správcu, ale aj o pokus o odpočúvanie. Varovanie neobchádzajte; skúste iné pripojenie alebo banku kontaktujte.
Pre správcov webu: HTTPS nestačí zapnúť, treba ho vynútiť
Ak má web certifikát, ale návštevník napíše adresu bez „https://“ alebo klikne na starý odkaz s „http://“, prvá požiadavka môže ísť nešifrovane. Chrome 154 a novší predvolene skúša najprv HTTPS, no iné prehliadače, staré odkazy a používatelia, ktorí si nastavenie vypli, sa naň spoliehať nemôžu. A web bez platného HTTPS uvidia návštevníci Chrome s varovaním. Preto by mal server každú požiadavku cez HTTP trvalo presmerovať na HTTPS. Ďalším krokom je hlavička Strict-Transport-Security (HSTS). Podľa MDN ňou server prehliadaču oznámi, že k webu sa má pristupovať len cez HTTPS a všetky budúce pokusy o HTTP má prehliadač automaticky zmeniť na HTTPS. Prehliadač si to zapamätá na čas uvedený v parametri max-age.
Prakticky to znamená tri kontroly po spustení webu: funguje presmerovanie z http:// aj z verzie s www a bez nej, obnovuje sa certifikát automaticky a posiela server hlavičku HSTS. Pri HSTS začnite s kratším max-age. Ak pridáte direktívu includeSubDomains, pravidlo platí aj pre všetky subdomény – použite ju, až keď ste si istí, že všetky HTTPS zvládajú; nastavenie sa v prehliadačoch návštevníkov nedá jednoducho vziať späť.
Kde sa s tým stretnete
- V adresnom riadku: v Chrome ikonka nastavení vedľa adresy, po kliknutí nájdete aj informácie o spojení a certifikáte.
- Pri správe vlastného webu: hostingy dnes bežne ponúkajú certifikát Let’s Encrypt jedným klikom.
- V e-mailoch a SMS s odkazmi, kde je jediným spoľahlivým vodítkom presná doména.
Typické chyby
- „Má zámok, takže je to bezpečné.“ Zámok, resp. HTTPS, hovorí o spojení, nie o úmysloch prevádzkovateľa.
- Prehliadanie len začiatku adresy. Podvodníci vkladajú známe meno do subdomény, napríklad
banka.sk.overenie-uctu.example; rozhoduje koniec názvu pred prvým lomítkom: posledné slovo pred koncovkou spolu s koncovkou (tu overenie-uctu.example). Všetko vľavo od neho je len subdoména, ktorú si majiteľ pomenuje, ako chce. - Klikanie na „Pokračovať napriek tomu“ pri varovaní o certifikáte.
- Správca webu zabudne na presmerovanie z HTTP na HTTPS alebo na obnovu certifikátu.
Procvičenie
- Ktorá je skutočná doména v adrese
https://login.microsoft.com.secure-check.example/prihlasenie? (Riešenie: secure-check.example.) - Pravda alebo nepravda: platný certifikát znamená, že firma za webom bola overená. (Riešenie: nepravda – bežný certifikát overuje len kontrolu nad doménou.)
- Prečo Chrome odstránil zámok? (Riešenie: HTTPS sa stalo normou a ľudia zámok mylne chápali ako znak dôveryhodnosti.)
Náš postreh
Užitočnejší než zámok je správca hesiel: heslo vyplní len na doméne, kde ste ho uložili. Viac o tom v článku Bezpečné heslo v roku 2026 . Ako vyzerajú aktuálne phishingové kampane, opisujeme v správe o zásahu Microsoftu proti phishingovému trhu .
Zdroje
- Chromium Blog: An Update on the Lock Icon (2. 5. 2023)
- FBI IC3: Cyber Actors Exploit „Secure“ Websites in Phishing Campaigns (2019)
- RFC 9846: TLS 1.3 (júl 2026, nahrádza RFC 8446)
- Google Security Blog: HTTPS by default (28. 10. 2025)
- Chromium Dash: harmonogram Chrome 154
- Let's Encrypt: 64-Day Certificate Lifetimes Coming Feb 2027 (7. 10. 2026)
- Let's Encrypt: FAQ
- MDN: HTTPS
- MDN: Strict-Transport-Security