Dánsko 5. októbra 2026 oznámilo jeden z najväčších únikov dát vo svojej histórii. Z centrálneho registra obyvateľov CPR sa niekto neoprávnene dostal k údajom asi 8,8 milióna ľudí. To je viac, než má Dánsko obyvateľov, pretože register obsahuje aj zosnulých a ľudí, ktorí sa vysťahovali.
Ako sa to stalo
Útočníci nenapadli samotný štátny systém. Zneužili prístup firmy Pays ApS, ktorá mala zákonné oprávnenie vyhľadávať v registri. V septembri cez jej prístup sťahovali mená, adresy a čísla CPR. Pracovníci registra si 2. októbra všimli nezvyčajnú aktivitu a prístup firmy zablokovali. Firma pre denník Politiken uviedla, že bola sama zneužitá.
Prípad vyšetruje dánska polícia a dánsky úrad na ochranu osobných údajov. Podľa TV 2 polícia zaistila stopy priamo vo firme, cez ktorú k úniku došlo.
Prečo je číslo CPR citlivé
Dánske číslo CPR je podobné nášmu rodnému číslu: obsahuje dátum narodenia a v Dánsku sa používa takmer pri každom kontakte s úradmi, bankou či lekárom. V kombinácii s menom a adresou ide o údaje, s ktorými sa dá ľahšie vydávať za niekoho iného, napríklad pri telefonáte do banky alebo pri cielenom phishingu.
Najslabším článkom bol dodávateľ
Rovnaký model poznáme aj u nás: k štátnym registrom majú prístup banky, operátori či vymáhacie (inkasné) spoločnosti. Každý taký prístup je dverami, ktoré treba strážiť. Dánsky prípad ukazuje, že nestačí sledovať, kto prístup má. Rovnako dôležité je sledovať, koľko záznamov si naraz stiahne a či to zodpovedá jeho bežnej práci. Práve neobvyklý objem nakoniec útok odhalil, aj keď až po niekoľkých týždňoch.
Čo môže urobiť jednotlivec
Pre firmy, ktoré podobný prístup k registrom majú, je dánsky prípad varovaním aj z pohľadu GDPR. Prevádzkovateľ musí vedieť preukázať, že prístup chránil primerane. Jednoduché opatrenia, ako limity na počet dopytov za deň, upozornenia na nezvyčajnú aktivitu a viacfaktorové prihlásenie, sú lacnejšie než vyšetrovanie úniku.
Pri takom úniku človek sám veľa nezmôže, údaje sa nedajú „zmeniť“ ako heslo. Pomáha však zbystriť pozornosť pri telefonátoch a správach, v ktorých niekto pozná vaše meno a adresu a žiada ďalšie údaje alebo platbu. Kde sa podobné podvodné správy vyrábajú vo veľkom, opisujeme v článku o zásahu Microsoftu proti phishingovým službám. Ďalší tohtotýždňový únik sa týkal repozitárov spoločnosti Meta.
Zdroje
- CPR-kontoret: Omfattende uautoriseret adgang til borgeres CPR-oplysninger
- Politiken: Virksomhed: Det er os, der er blevet misbrugt
- TV 2: Politiet har sikret sig spor i virksomhed
- BleepingComputer: Denmark population registry data breach
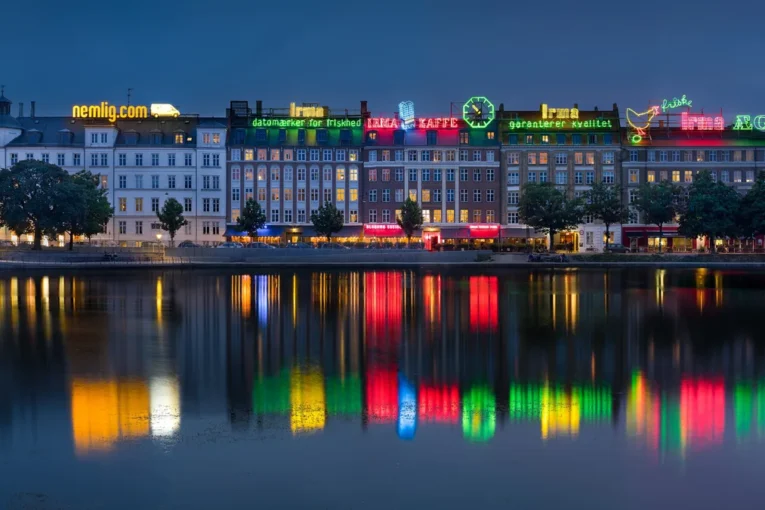
Foto: Kristoffer Trolle from Copenhagen, Denmark, Wikimedia Commons, CC BY 2.0